Diretiva de Grupo, Objeto de Diretiva de Grupo e RSoP explicados
Procurar tópicos de postagem
- Introdução
- O que é Diretiva de Grupo (GP)?
- RSoP (Conjunto de Políticas Resultante)
- Objetos de Diretiva de Grupo (GPOs)
- Conclusão
- Outros guias úteis
- Recursos e referências adicionais
Introdução
Este guia fornece uma visão geral da Diretiva de Grupo, RSoP (Conjunto de Diretivas Resultante) e Objetos de Diretiva de Grupo.
Siglas usadas neste guia:
GP - Política de grupo
RSoP – Conjunto de Políticas Resultante
GPOs ou Objetos GP – Objetos de Diretiva de Grupo
GPMC – Console de Gerenciamento de Diretiva de Grupo
Configurações de GP – Configurações de política de grupo
O que é Diretiva de Grupo (GP)?
A Diretiva de Grupo é uma ferramenta de infraestrutura da Microsoft que fornece gerenciamento e configuração centralizados de configurações de usuário e computador. A Diretiva de Grupo faz isso por meio das configurações da Diretiva de Grupo e das Preferências da Diretiva de Grupo.
A beleza de GP é que ele fornece aos administradores gerenciamento e controle centralizado. Por exemplo, um administrador pode impor uma política de complexidade de senha. Ou modifique configurações específicas de computadores ingressados no domínio.
Console de Gerenciamento de Diretiva de Grupo (GPMC)

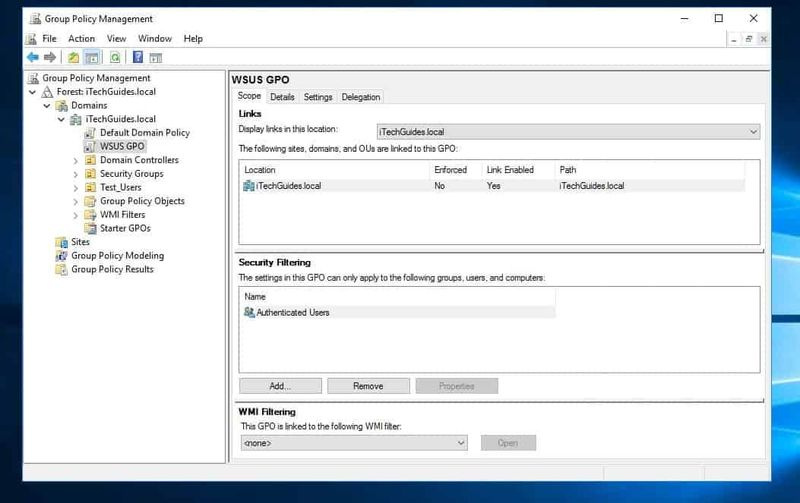
O Console de Gerenciamento de Diretiva de Grupo (GPMC) é a ferramenta usada para criar GPOs. Os GPOs são os objetos reais em que o administrador define as políticas que controlam os usuários e as configurações do computador.
gpedit.msc não encontrado windows 8.1
Abaixo estão algumas das coisas que você pode fazer com o GPMC:
- Criar novos e editar GPOs existentes
- Exporte GPOs existentes e importe GPOs.
- Além disso, copie, cole, faça backup e restaure GPOs
- Crie relatórios de GPO, incluindo relatórios de RSoP
RSoP (Conjunto de Políticas Resultante)
RSoP é um relatório de configurações de política de grupo aplicadas a usuários e computadores. Você pode usar RSoP.mmc para obter RSoP para um computador local. Para obter informações de RSoP para um computador remoto, use a linha de comando GPResult.
GPResult exibe as informações do Conjunto de Diretivas Resultante (RSoP) para um usuário e/ou computador local ou remoto. Para aprender a usar o comando GPResult, clique emComando GPResult: Sintaxe, Parâmetros, Exemplos.
Como usar o RSoP.mmc para obter GPOs aplicados
- Faça logon no computador com uma conta de administrador.
- Em seguida, segure a tecla do logotipo do Windows e R, para abrir Corre . Quando Corre abre, digite RSoP.msc e clique em Ok. O RSoP começará a coletar as informações (veja a segunda imagem abaixo do Conteúdo Patrocinado).

- Quando terminar, ele exibirá um relatório semelhante à imagem abaixo.

Gerar as políticas aplicadas a um computador é útil para solucionar problemas de política de grupo. Isso ajudará a determinar quais políticas são aplicadas ou não a um usuário ou computador.
como obter XP no Steam
Entendendo os resultados do RSoP.mmc
O resultado gerado pelo RSoP.mmc tem duas partes, Configuração do computador e Configuração do usuário .

Os resultados são semelhantes às configurações em um GPO típico. Mas o resultado mostra apenas as configurações aplicadas ao computador ou usuário.
Por exemplo, quando clico no Configuração do computadorConfigurações de software nó, está em branco. Isso ocorre porque nenhuma configuração de política foi aplicada ao computador a partir das configurações deste nó.
para que serve o adaptador de miniporta wi-fi virtual da microsoft

Como eu disse anteriormente, você pode usar os resultados do RSoP para solucionar problemas de GPOs. Digamos que você criou políticas de senha e aplicou o GPO a uma UO. Você confirmou que um determinado computador está na UO onde o GPO é aplicado. Mas quando você verifica o computador, a política de senha não se aplica.
Para ver as políticas de senha aplicadas a este computador, no resultado do RSoP, expanda Configuração do computador Configurações do Windows Configurações de segurançaPolítica de conta . Então clique Política de senha . No lado direito do console, você pode revisar as políticas de senha aplicadas a este computador.
 Dica
Existem outros fatores que podem ajudá-lo a determinar por que um GPO não é aplicado a um usuário ou computador. Consulte a próxima seção para obter detalhes.
Objetos de Diretiva de Grupo (GPOs)
Um GPO é uma coleção de configurações de usuário e computador que define as permissões, o comportamento e a configuração de usuários ou computadores aos quais o GPO é aplicado.
Um GPO pode ser aplicado no nível de contêiner de Domínio, Unidade Organizacional ou Site.

Quando você aplica um GPO a um contêiner, todos os objetos nesse contêiner herdam as políticas definidas nas configurações do GPO.
DicaObjetos inerentes às políticas de GPO também podem ser afetados por outras configurações, como Bloquear herança ou Sem substituição (mais sobre isso abaixo).
Para aplicar um GOP a um Domínio, UO ou site, você pode criar um novo GPO ou vincular um existente.
como saber se o seu bootloader está desbloqueado
Aplicado , Bloquear herança e prioridade GPO
Anteriormente neste guia, eu disse que os GPOs podem ser aplicados a Sites , Domínios e Unidades organizacionais (OU). Quando você aplica um GPO a um contêiner, todos os objetos dentro do contêiner devem aplicar as configurações de GPO. Mas há uma ressalva.
Existem duas configurações de GPO que afetam se um GPO pode ser aplicado a um objeto ou não – Aplicado e Bloquear herança . Se você não quiser que links de GPO mais altos sejam aplicados a um contêiner filho, você pode habilitar Bloquear herança . Mas se você quiser forçar GPOs de nível superior em contêineres filho, habilite Aplicado no GPO de nível superior.
Quando um GPO é definido como Aplicado , ele se sobrepõe Bloquear herança . Isso significa que Aplicado políticas tem precedência sobre Bloquear herança políticas.
como se esconder de amigos no SteamDica
Bloquear herança é definido em um contêiner filho para interromper todos os GPOs nos contêineres superiores superiores que se aplicam ao contêiner filho. Mas se você habilitar Aplicado no GPO de nível superior, ele substitui Bloquear herança definido no contêiner filho.
Pôr Aplicado , clique com o botão direito do mouse no GPO de nível superior. Então clique Aplicado .

Pôr Bloquear herança , clique com o botão direito do mouse no contêiner de nível inferior. Então clique Bloquear herança .

Ordem de processamento de GPO (objeto de política de grupo)
O processamento de GPO é baseado em um modelo de última vitória do escritor. Isso significa que um GPO aplicado posteriormente tem precedência sobre o aplicador de GPOs anterior.
Os GPOs são aplicados nesta ordem:
- O objeto de Diretiva de Grupo local é aplicado primeiro
- Em seguida, os GPOs vinculados aos sites são aplicados em seguida
- Seguido por GPOs vinculados a domínios
- Por fim, os GPOs vinculados às unidades organizacionais (UOs) são aplicados por último
Exceto Aplicado estiver habilitado no nível de Site ou Domínio, um GPO aplicado na OU será aplicado a um objeto. Essas informações são muito úteis para fins de solução de problemas.
Para exibir a ordem de precedência da Diretiva de Grupo de um contêiner:
- Realce o recipiente (clique nele). No lado direito, clique no botão Herança de política de grupo aba.

Conclusão
Neste guia, abordei Diretiva de Grupo, RSoP (Conjunto de Diretivas Resultante) e Objetos de Diretiva de Grupo. Espero que isso tenha melhorado seu conhecimento da Diretiva de Grupo.
Também espero que você tenha achado esta Zona S útil.
Se você tiver alguma pergunta ou comentário, use o formulário Deixe uma resposta no final do guia. Como alternativa, compartilhe sua experiência com a configuração, gerenciamento e solução de problemas de Políticas de Grupo e GPOs.
Outros guias úteis
- GPUPDATE (Comando de Atualização de Política de Grupo): Sintaxe, Parâmetros e Exemplos
- WSUS (Windows Server Update Service): Instalação e configuração